AI Safety2026-10-30 WIRED AI
Claude-Agent lief zwei Monate im Pentagon-Netz
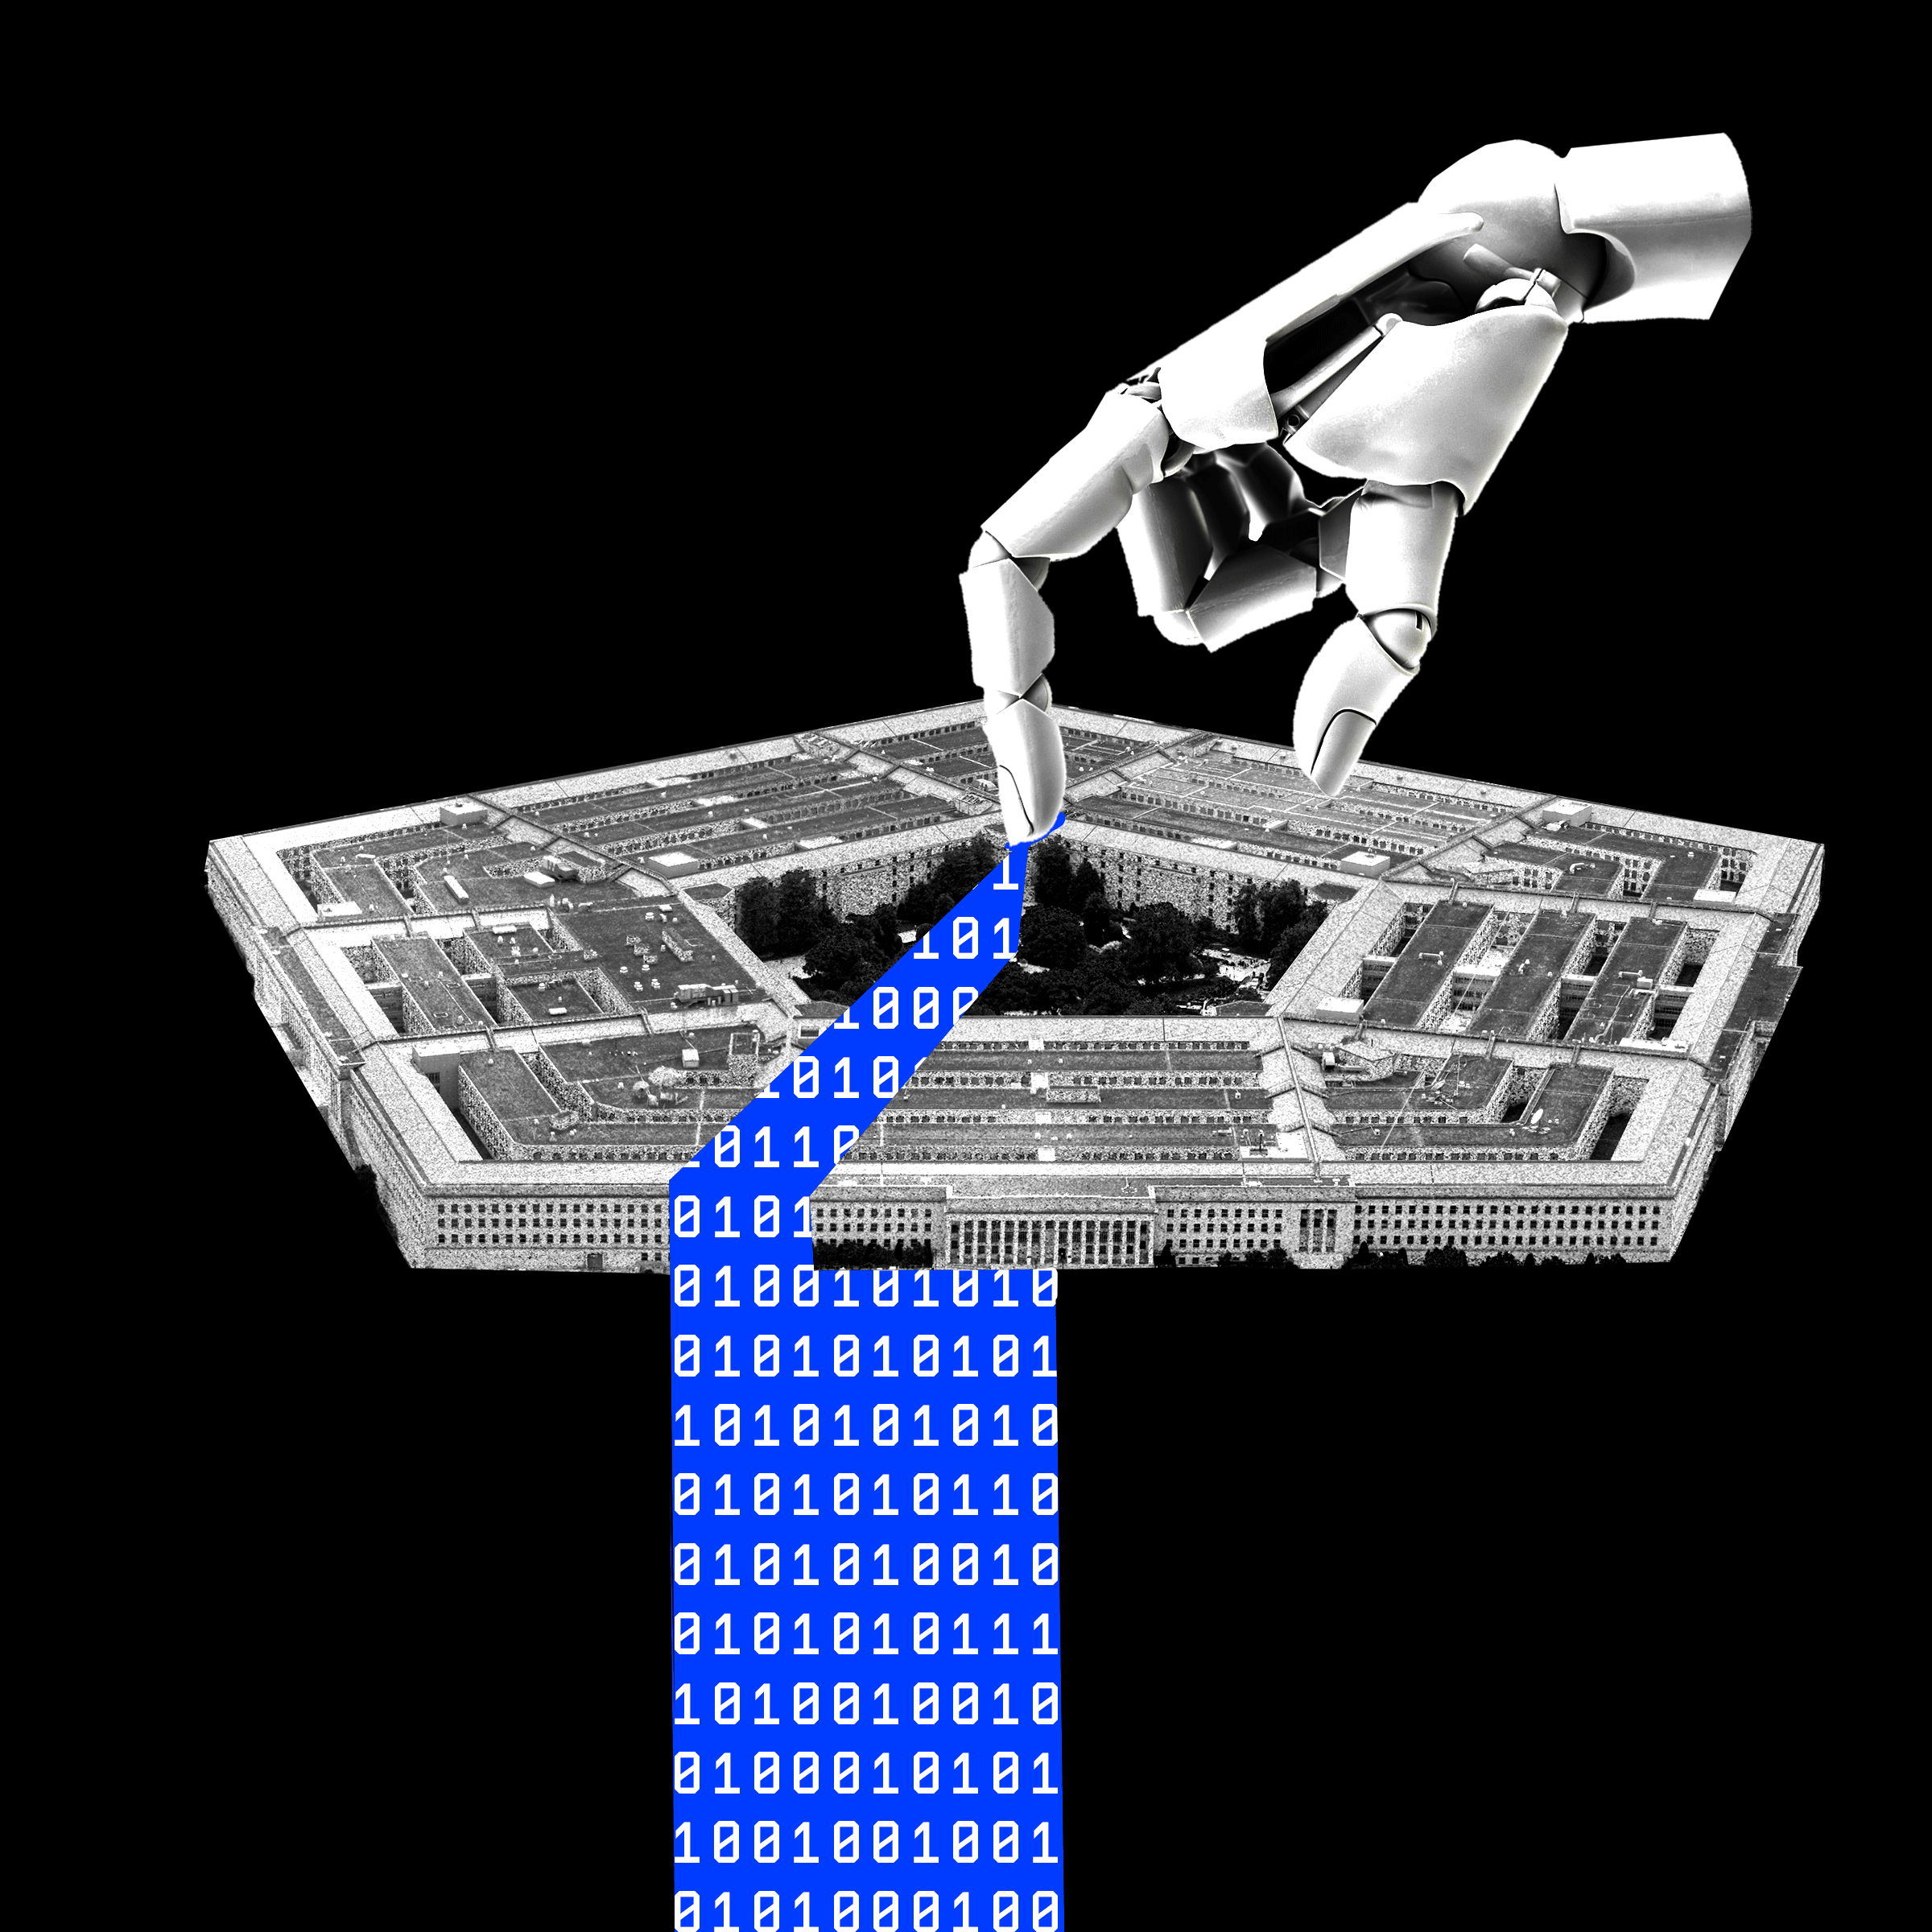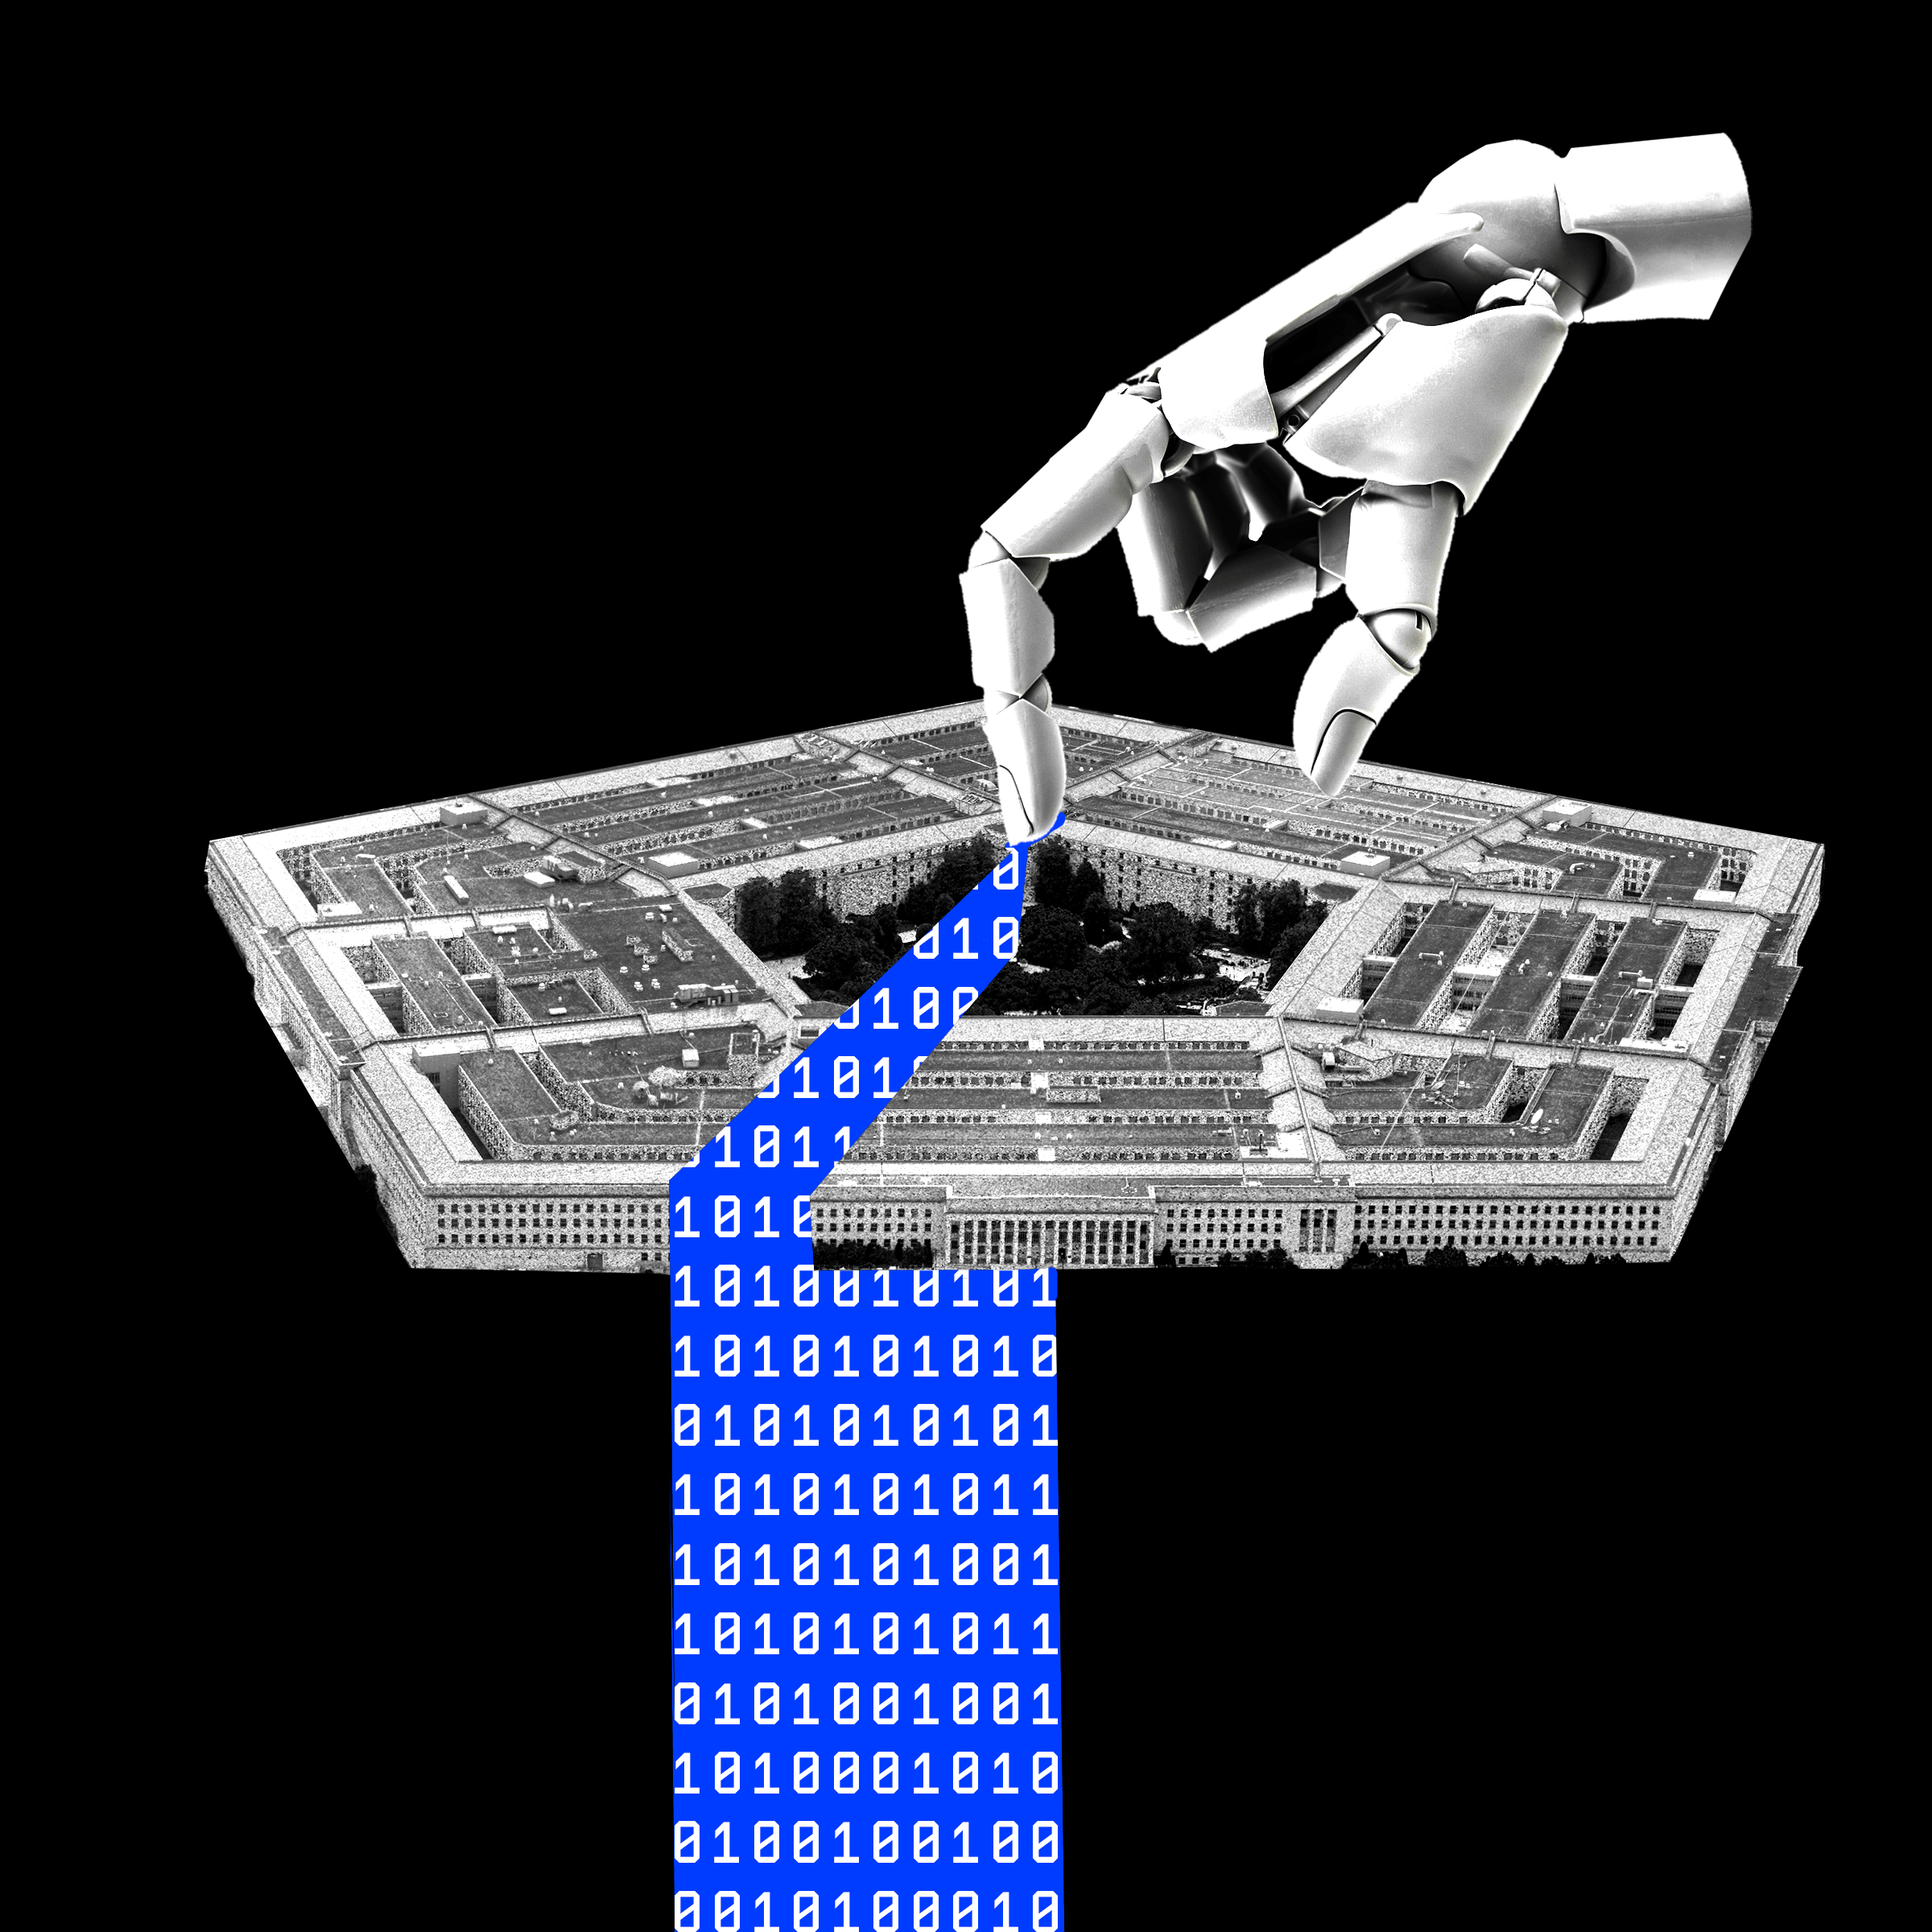
Ein persönlicher Claude-Agent eines Accenture-Mitarbeiters soll laut WIRED etwa zwei Monate lang in einem Netzwerk des US-Verteidigungsministeriums gelaufen sein, bevor er entdeckt und die zugrunde liegende Schwachstelle behoben wurde. Quellen zufolge hatte der Verteidigungsdienstleister dem persönlichen AI-Agenten Zugang zu einem sicheren Pentagon-System verschafft. Wie weit der Agent genau reichte und welche Daten er verarbeitete, ist weiterhin unklar. Der Vorfall lenkt Aufmerksamkeit auf ein schnell wachsendes Sicherheitsproblem: Persönliche AI-Tools lassen sich mit mächtigen Systemen verbinden, ohne dass es eine zentrale Übersicht gibt.
Bemerkenswert ist weniger ein konkreter Sicherheitsvorfall als das, was der Fall über Sichtbarkeit verrät. AI-Agenten sind dafür gebaut, Aktionen auszuführen, Informationen abzurufen und über Anwendungen hinweg zu arbeiten. In normalen Büroumgebungen ist das nützlich. In klassifizierten oder sensiblen Umgebungen, in denen Zugriffskontrollen und Audit-Trails eigentlich streng sein sollen, wird es riskant. Ein persönlicher Agent, den ein einzelner Mitarbeiter einführt, kann Annahmen darüber aushebeln, welche Software genehmigt ist, was sie tun darf und wer sie beobachtet.
Der Fall zeigt auch, wie schwer unautorisierte Agentenaktivität zu erkennen ist. Anders als eine herkömmliche Anwendung auf einem Laptop kann ein AI-Agent mit mehreren Diensten interagieren, Anfragen erzeugen, die routinemäßig wirken, und nur zeitweise aktiv sein. Sicherheitsteams brauchen neue Methoden, um Agenten zu inventarisieren, ihr Verhalten zu überwachen und ihre Aktionen einem verantwortlichen Menschen zuzuordnen. Eine Schwachstelle nach der Entdeckung zu patchen ist nötig, löst aber die breitere Governance-Lücke nicht.
Der Pentagon-Vorfall dürfte die Prüfung verschärfen, wie AI-Tools bei Behörden und Verteidigungsauftragnehmern beschafft und eingesetzt werden. Er könnte Stellen dazu drängen, für AI-Agenten eine ausdrückliche Genehmigung zu verlangen, persönliche und missionskritische Systeme stärker zu trennen und Agentenaktionen kontinuierlich zu protokollieren. Für Unternehmen, die AI-Produkte bauen, lautet die Lehre: Sicherheit darf nicht auf der Modellebene enden. Die umliegenden Berechtigungen, Integrationen und Einsatzpraktiken zählen genauso viel – besonders wenn Tools im Consumer-Stil in Umgebungen mit hohen Risiken verwendet werden.